
Hub documentation
网络安全
网络安全
此功能属于 Enterprise Plus 套餐的一部分。
定义您的组织 IP 范围
您可以列出组织的出站流量的 IP 地址,以强制从公司网络对 Hugging Face 进行身份验证访问。
出站 IP 地址范围以 CIDR 格式定义。例如,52.219.168.0/24 或 2600:1f69:7400::/40。
您可以同时添加多个范围,只需以空格或换行符分隔输入即可。随后,每个范围都会单独列出,您可以从列表中移除任意范围。


当组织管理员在网络安全设置中填写“组织 IP 范围”后,需要由 Hugging Face 解决方案工程师与组织管理员共同完成手动验证,“要求 IP 范围内的用户登录”设置才会变为可用。
列表中的每个 IP 范围都会显示一个状态徽章,以便您查看哪些范围当前已生效或正在等待验证。
在手动验证“组织 IP 范围”后,且组织管理员已同时启用“仅允许来自您 IP 范围的组织访问”和“要求您 IP 范围内的用户登录”这两项设置时,将适用以下流程:
- 当用户访问平台时,系统会检查其 IP 地址。
- 如果 IP 地址位于组织定义的范围内,用户必须通过身份验证(如果已启用,则通过组织的 SSO 进行身份验证)。
- 完成身份验证后,内容访问策略将决定用户可以访问哪些资源。
更高的 Hub 速率限制
Hub 上的大多数操作都有限制;例如,用户每天创建仓库的数量是有限制的。Enterprise Plus 会自动为您的用户为所有操作提供较高的速率限制。
此外,启用“Higher Hub Rate Limits”选项可使您的组织享受 Hub API 的最高 HTTP 速率限制,从而解锁大量模型或数据集的下载。
有关速率限制的更多信息,请参阅 Hub 速率限制 文档。
将组织访问权限限制为您的 IP 范围
此选项将您组织的资源访问权限限制为仅来自您定义的 IP 范围。在您的 IP 范围之外,任何人都无法访问您组织的资源。这些规则同样适用于访问令牌。启用此选项后,将解锁下方额外的嵌套安全设置。
对于在您的企业网络之外运行的自动化工作流,您可以将某个单独的服务账户令牌从这些限制以及内容访问策略中豁免。
要求您 IP 范围内的用户登录
启用此选项后,任何从您的企业网络访问 Hugging Face 的用户都必须已登录并属于您的组织(当 IP 范围发生变化时,需要手动验证)。如果启用,您可以选择定义内容访问策略。
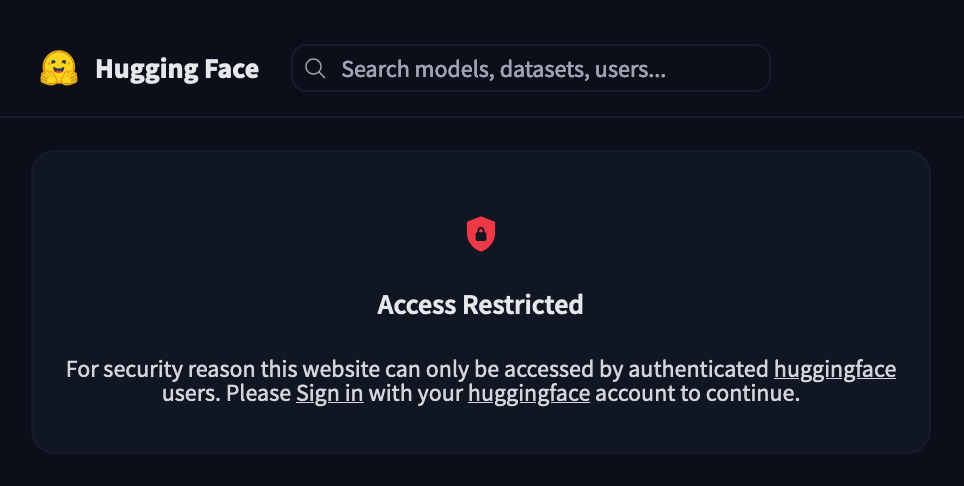
所有公开页面在未通过身份验证的情况下访问时,都会显示以下消息:

内容访问策略
通过屏蔽 Hugging Face Hub 上的特定内容,定义细粒度的内容访问策略。
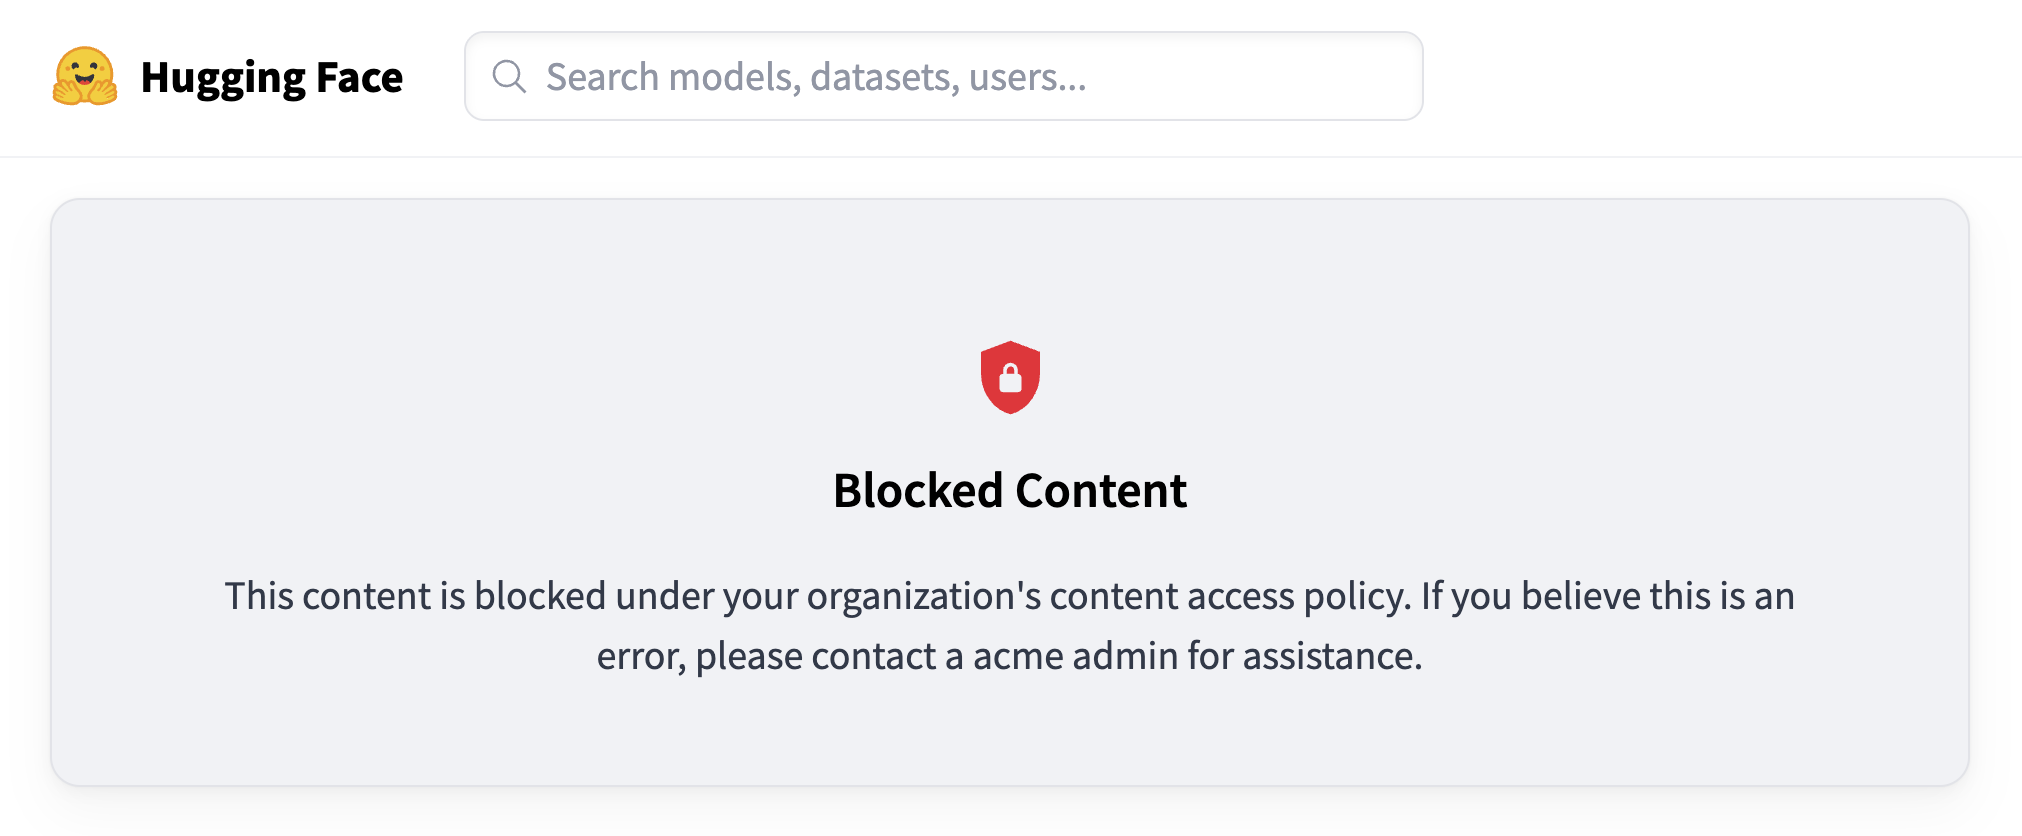
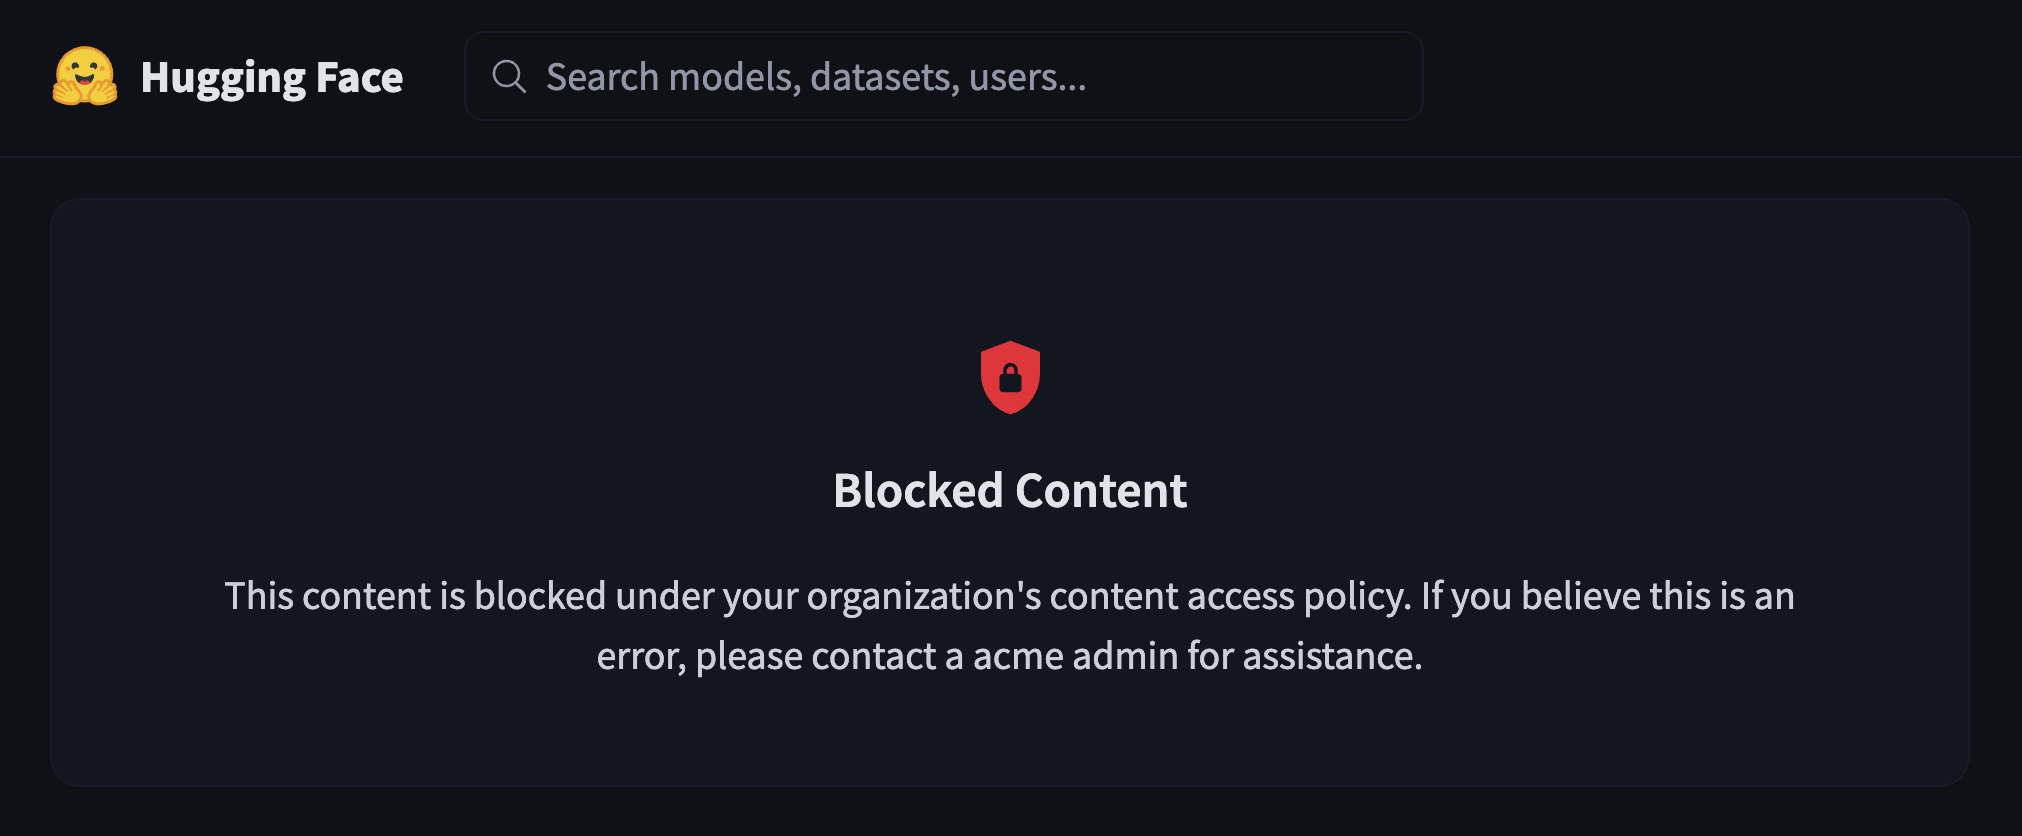
例如,您可以阻止组织成员访问 Spaces。当组织用户导航到被阻止的内容时,他们将看到以下页面:
要定义被阻止的内容,请添加规则以针对仓库类型、组织、特定仓库,或它们的组合,例如某个组织内的特定仓库类型(例如来自特定组织的所有 Spaces)。
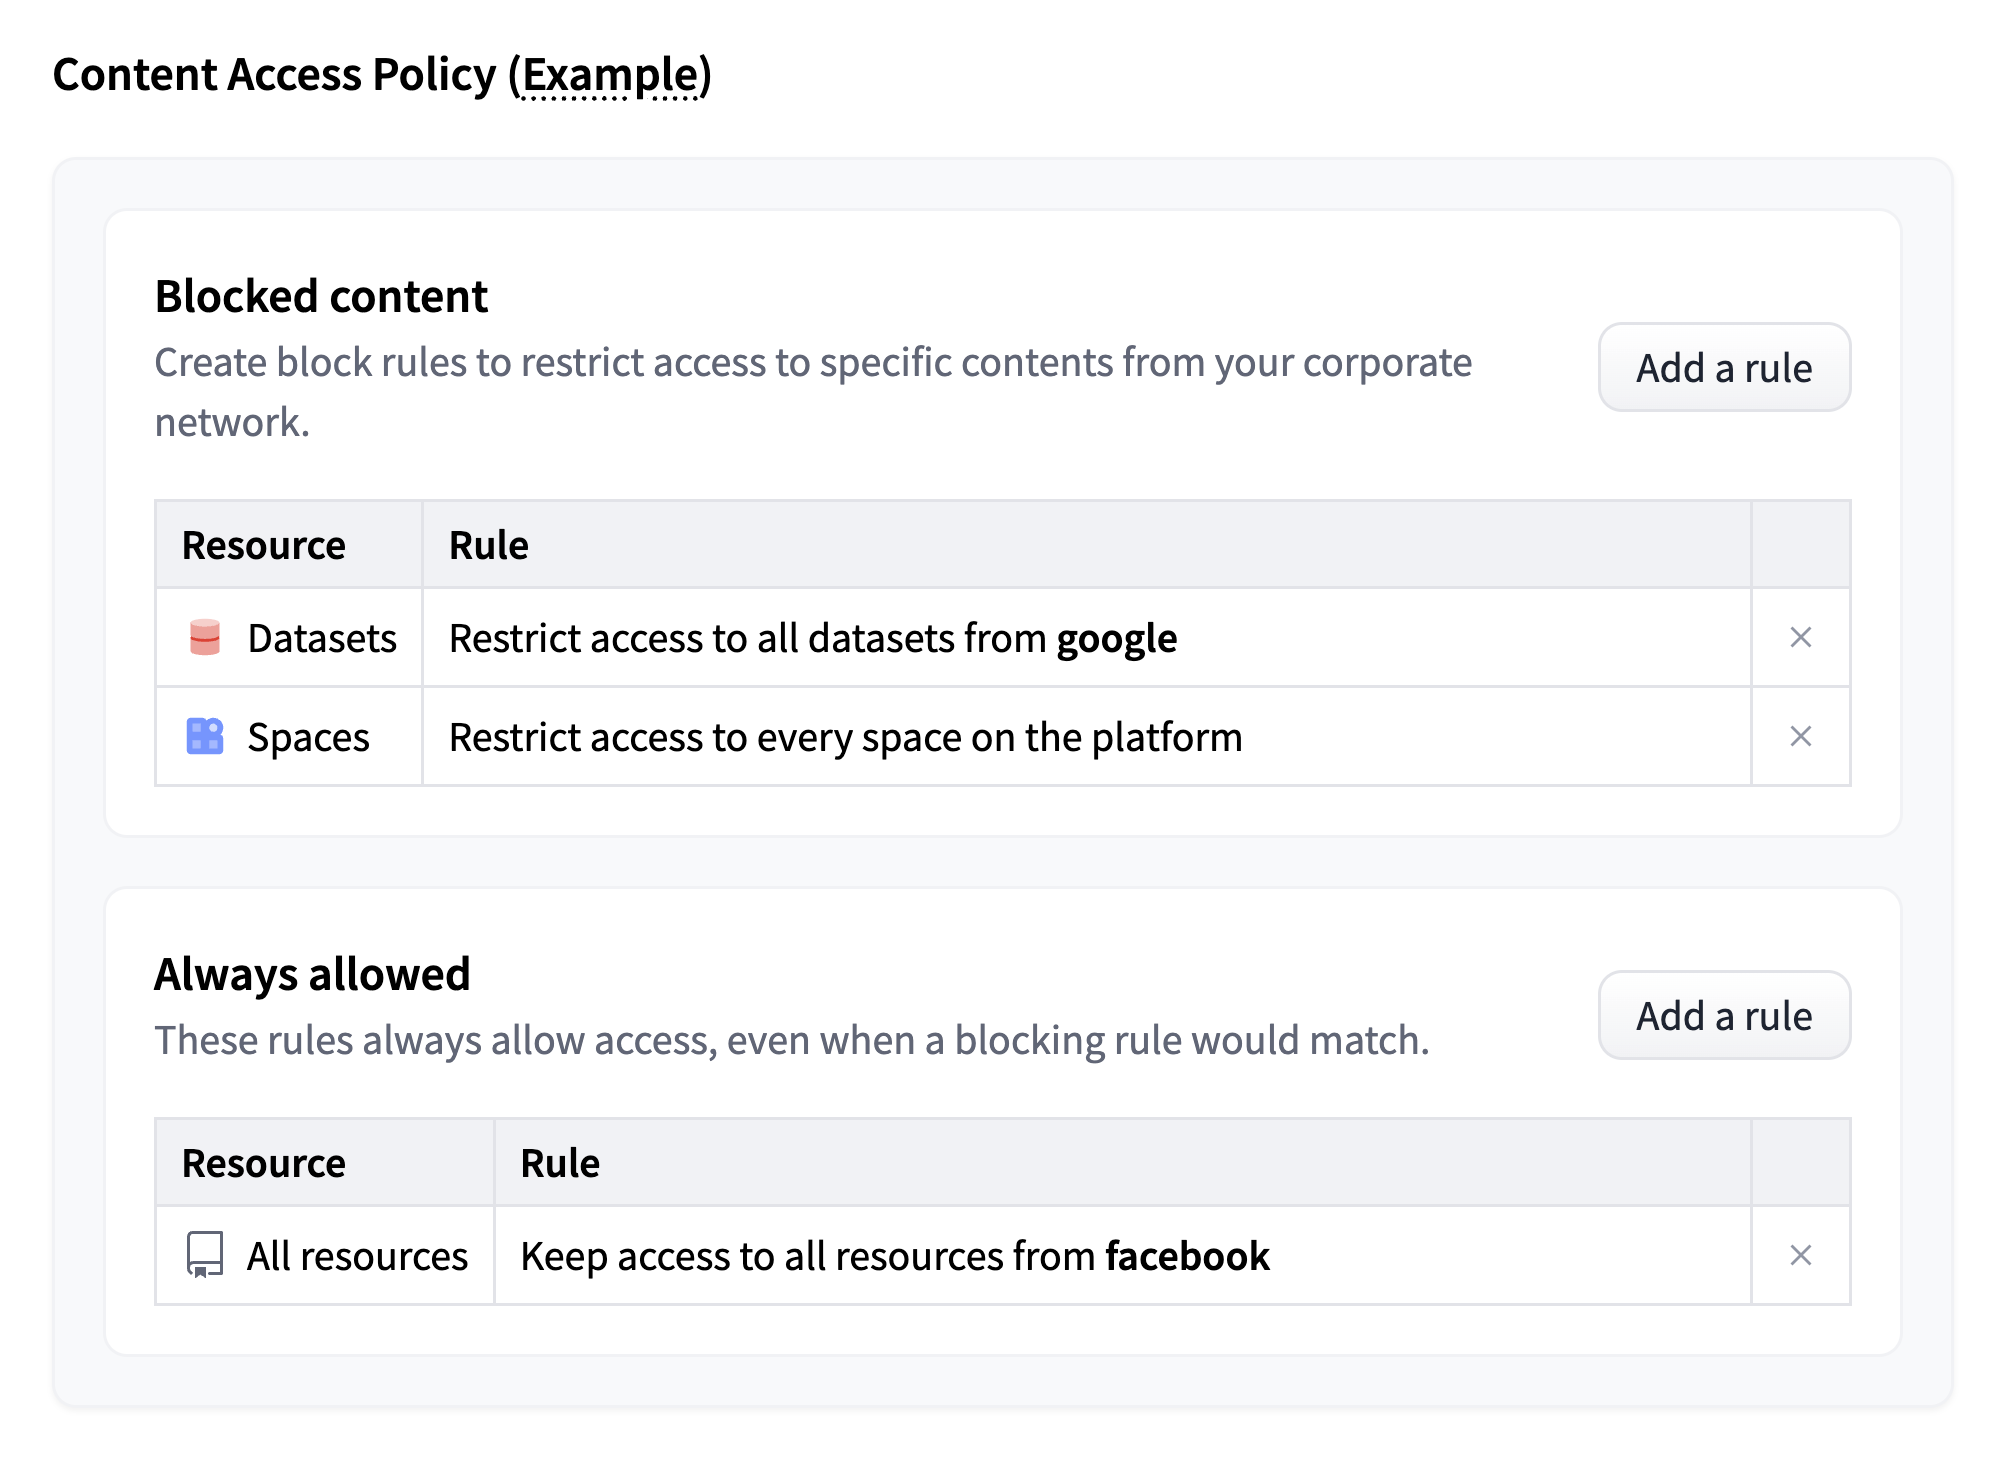
Always allowed 字段允许您定义阻止规则的例外。您可以指定即使在阻止规则适用的情况下也应保持可访问的内容。
保持仓库元数据可见
默认情况下,当某个仓库被内容访问策略阻止时,整个仓库将变得无法访问。启用“保持仓库元数据可见”选项后,仅阻止仓库的内容,同时保持其元数据可见。
启用此选项后,被屏蔽的仓库仍会显示其元数据(仓库卡片、个人资料和列表页面),仅其内容会被屏蔽:文件下载、数据集查看器、运行中的 Spaces 以及模型推理。
通过 API 管理网络安全
您可以通过 Hub API 以编程方式读取和更新您组织的网络安全设置。
OpenAPI 参考:
- GET /api/organizations/
/settings/network-security - PATCH /api/organizations/
/settings/network-security