Hub documentation
Управление доступом в организациях
Управление доступом в организациях
Вы можете настроить Single Sign-On (SSO), чтобы сопоставить правила контроля доступа с вашим корпоративным Identity Provider.
Более продвинутый и детальный контроль доступа можно реализовать с помощью групп ресурсов.
Функция Resource Group входит в состав тарифных планов Team & Enterprise.
У членов организаций может быть одна из пяти ролей: no_access, read, contributor, write или admin:
no_access: участник принадлежит Организации, но не имеет доступа к её репозиториям или настройкам. Используйте вместе с Resource Groups, чтобы предоставить доступ только к определённым репозиториям.read: доступ только на чтение к репозиториям и метаданным/настройкам Организации (например, профиль Организации, список участников, API-токен и т. д.).contributor: дополнительные права на запись для подмножества репозиториев Организации, созданных пользователем. То есть пользователи могут создавать репозитории, а затем изменять только те из них, которые они создали. Это похоже на рольwrite, но ограничено репозиториями, созданными пользователем.write: права на запись во все репозитории Организации. Пользователи могут создавать, удалять или переименовывать любой репозиторий в пространстве имён Организации. Пользователь также может редактировать и удалять файлы из браузерного редактора и отправлять содержимое с помощьюgit.admin: помимо прав на запись в репозиториях, участники с ролью admin могут обновлять профиль Организации, обновлять API-токен Организации и управлять участниками Организации.
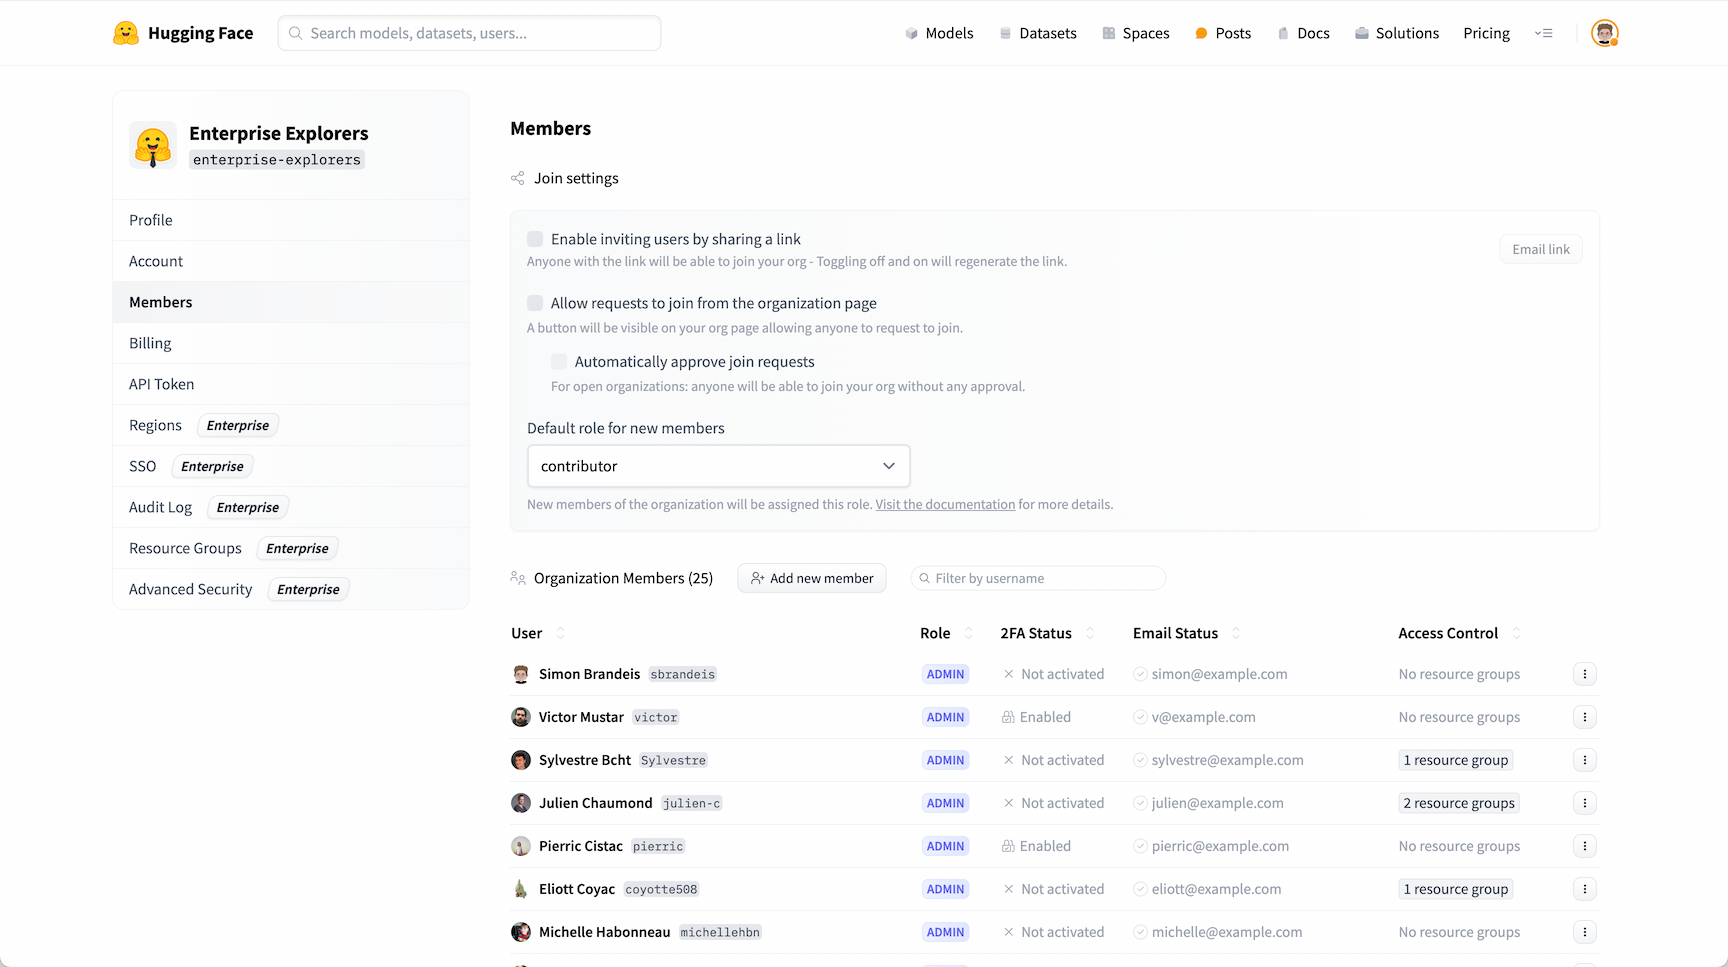
В качестве администратора (admin) организации перейдите в раздел Members в настройках организации, чтобы управлять ролями пользователей. Чтобы изменить роли или назначения групп ресурсов программно, см. руководство Programmatic User Access Control Management.


Просмотр адресов электронной почты участников
Эта функция входит в планы Team & Enterprise.
Вы можете иметь возможность просматривать адреса электронной почты участников вашей организации. Видимость адресов электронной почты зависит от конфигурации SSO организации или статуса верифицированной организации.
- Проверив домен электронной почты вашей организации, вы сможете просматривать адреса электронной почты участников, чей домен совпадает с указанным.
- Если для вашей организации настроен SSO, вы можете просмотреть адрес электронной почты каждого участника вашей организации, задав
Matching email domainsв конфигурации SSO