
Hub documentation
Ağ Güvenliği
Ağ Güvenliği
Bu özellik, Enterprise Plus planının bir parçasıdır.
Organizasyonunuzun IP Aralıklarını Tanımlayın
Kurumsal ağınızdan Hugging Face'e kimlik doğrulamalı erişimi uygulamak için organizasyonunuzun giden trafiğinin IP adreslerini listeleyebilirsiniz.
Giden IP adresi aralıkları CIDR biçiminde tanımlanır. Örneğin, 52.219.168.0/24 veya 2600:1f69:7400::/40.
Boşluklar veya yeni satırlarla ayırarak birden fazla aralığı aynı anda ekleyebilirsiniz. Her aralık ardından ayrı ayrı listelenir ve listeden herhangi bir aralığı kaldırabilirsiniz.


Kuruluş yöneticileri, Ağ Güvenliği ayarlarında “Organization IP Ranges” alanını doldurduktan sonra, “Require login for users in your IP ranges” ayarının kullanılabilir hale gelmesi için Hugging Face Çözüm Mühendisleri ile kuruluşun yöneticilerinin birlikte gerçekleştirdiği manuel bir doğrulama gereklidir.
Listedeki her IP aralığı, hangi aralıkların şu anda uygulandığını veya doğrulama için bekletildiğini görebilmeniz için bir durum rozeti gösterir.
“Organization IP Ranges” manuel olarak doğrulandıktan ve organizasyon yöneticileri hem “Restrict organization access to your IP ranges only” hem de “Require login for users in your IP ranges” seçeneklerini etkinleştirdikten sonra aşağıdaki akış geçerlidir:
- Bir kullanıcı platforma eriştiğinde IP adresi kontrol edilir.
- IP, kuruluşun tanımladığı aralıklar içindeyse, kullanıcı kimlik doğrulaması yapmalıdır (etkinleştirildiyse kuruluşun SSO'su üzerinden).
- Kimlik doğrulandıktan sonra, Kullanıcı Erişim Politikası kullanıcının hangi kaynaklara erişebileceğini belirler.
Daha Yüksek Hub Hız Sınırları
Hub'daki eylemlerin çoğu sınırlara tabidir; örneğin, kullanıcılar günde belirli sayıda depo oluşturmakla sınırlıdır. Enterprise Plus, kullanıcılarınıza her eylem için yüksek hız sınırlarını otomatik olarak sağlar.
Ayrıca, “Higher Hub Rate Limits” seçeneğini etkinleştirmek, organizasyonunuzun Hub API’sindeki en yüksek HTTP hız sınırlarından yararlanmasını ve büyük hacimlerde model veya veri seti indirmelerinin kilidini açmasını sağlar.
Hız sınırları hakkında daha fazla bilgi için Hub Hız sınırları belgesine bakın.
Organizasyon erişimini yalnızca IP aralıklarınıza kısıtlayın
Bu seçenek, kuruluşunuzun kaynaklarına erişimi yalnızca tanımladığınız IP aralıklarından gelen isteklerle sınırlar. IP aralıklarınızın dışında kimse kuruluş kaynaklarınıza erişemez. Kurallar, erişim jetonlarına da uygulanır. Etkinleştirildiğinde, bu seçenek aşağıdaki ek iç içe güvenlik ayarlarını açar.
Kurumsal ağınızın dışında çalışan otomatik iş akışları için, belirli bir service account token'ı bu kısıtlamalardan ve İçerik Erişim Politikası'ndan muaf tutabilirsiniz.
IP aralıklarınızda bulunan kullanıcılar için oturum açma zorunluluğu
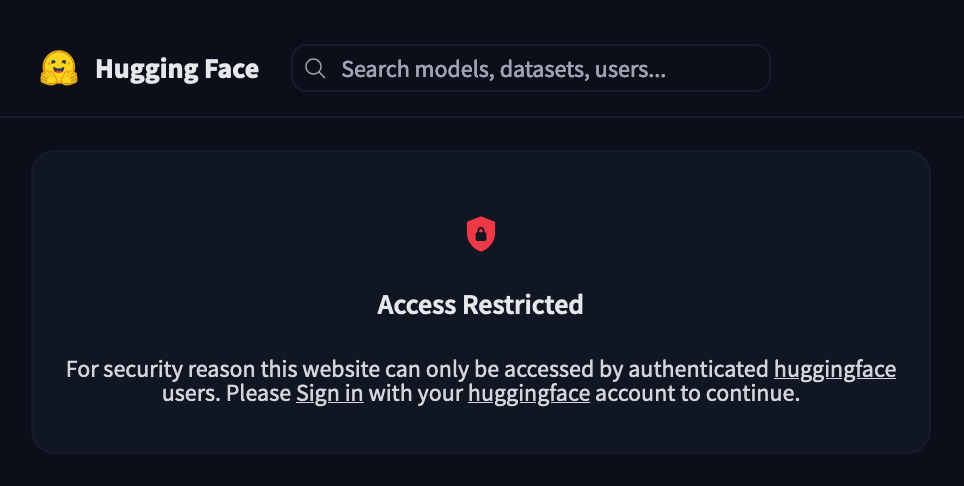
Bu seçenek etkinleştirildiğinde, kurumsal ağınızdan Hugging Face'i ziyaret eden herkesin oturum açmış ve organizasyonunuza ait olması gerekir (IP aralıkları değiştiğinde manuel doğrulama gerektirir). Etkinleştirildiğinde, isteğe bağlı olarak bir içerik erişim politikası tanımlayabilirsiniz.
Kimlik doğrulaması yapılmamış erişimde tüm herkese açık sayfalar aşağıdaki mesajı gösterir:

İçerik Erişim Politikası
Hugging Face Hub'daki belirli içerikleri engelleyerek ince taneli bir İçerik Erişim Politikası tanımlayın.
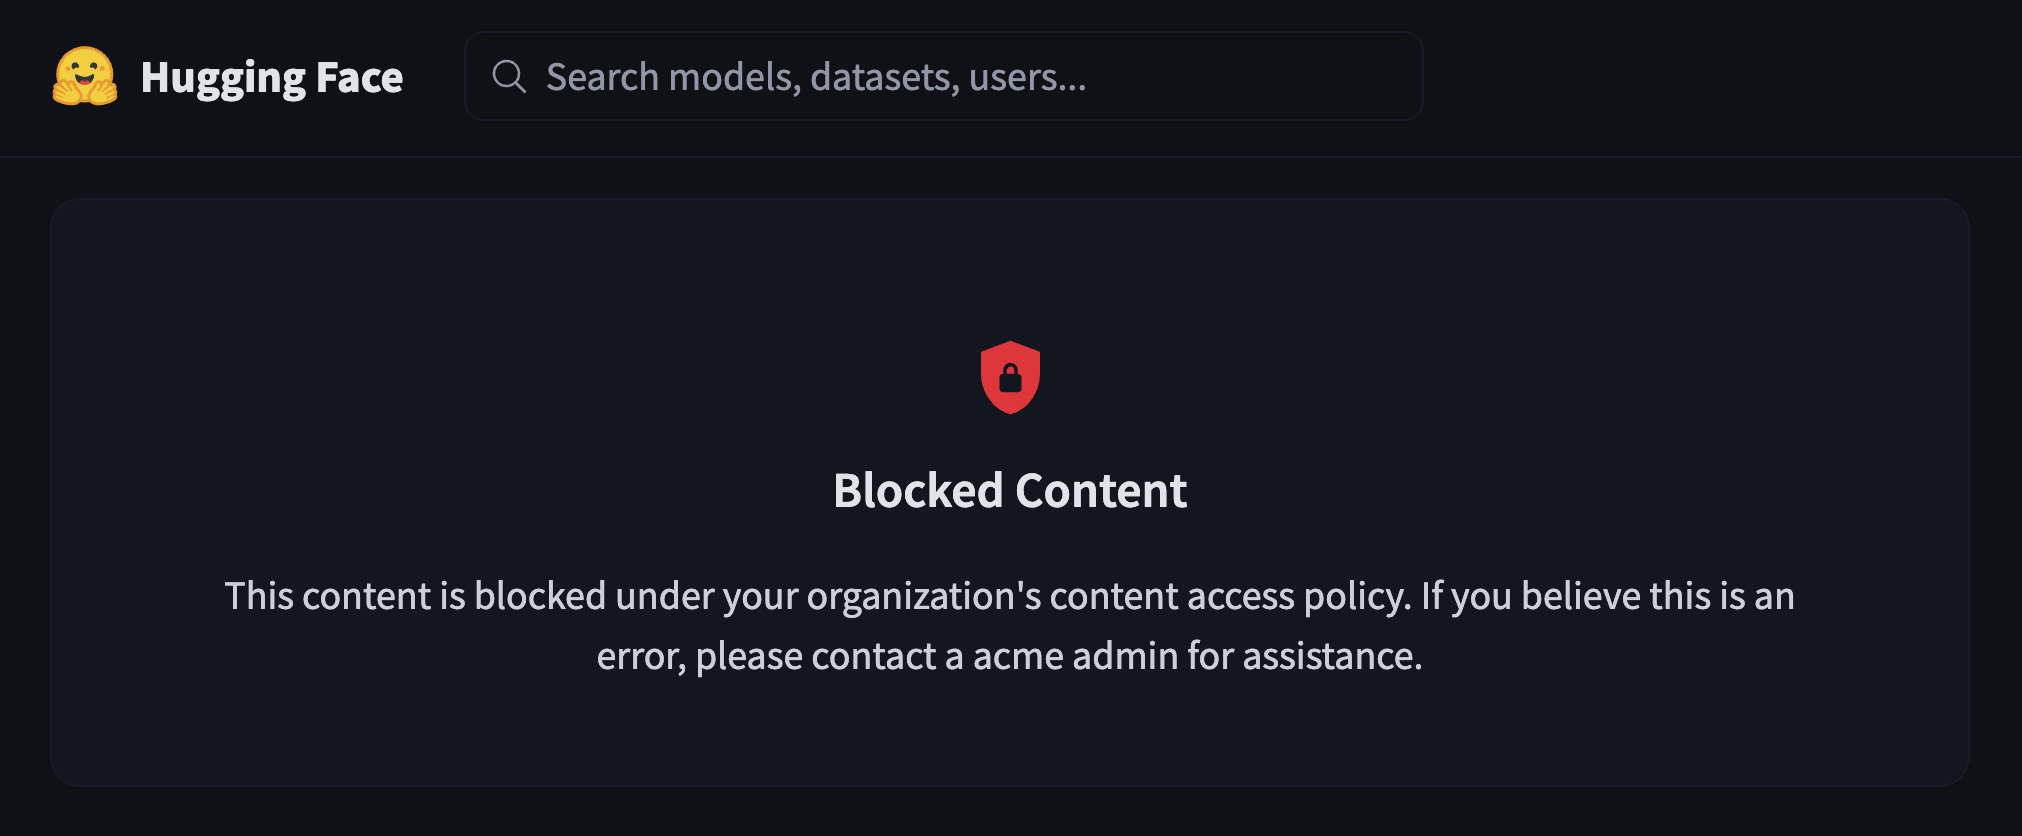
Örneğin, organizasyonunuzun üyelerinin Spaces alanlarına erişimini engelleyebilirsiniz. Organizasyonunuzun kullanıcıları engellenmiş içeriğe gittiklerinde aşağıdaki sayfa görüntülenir:
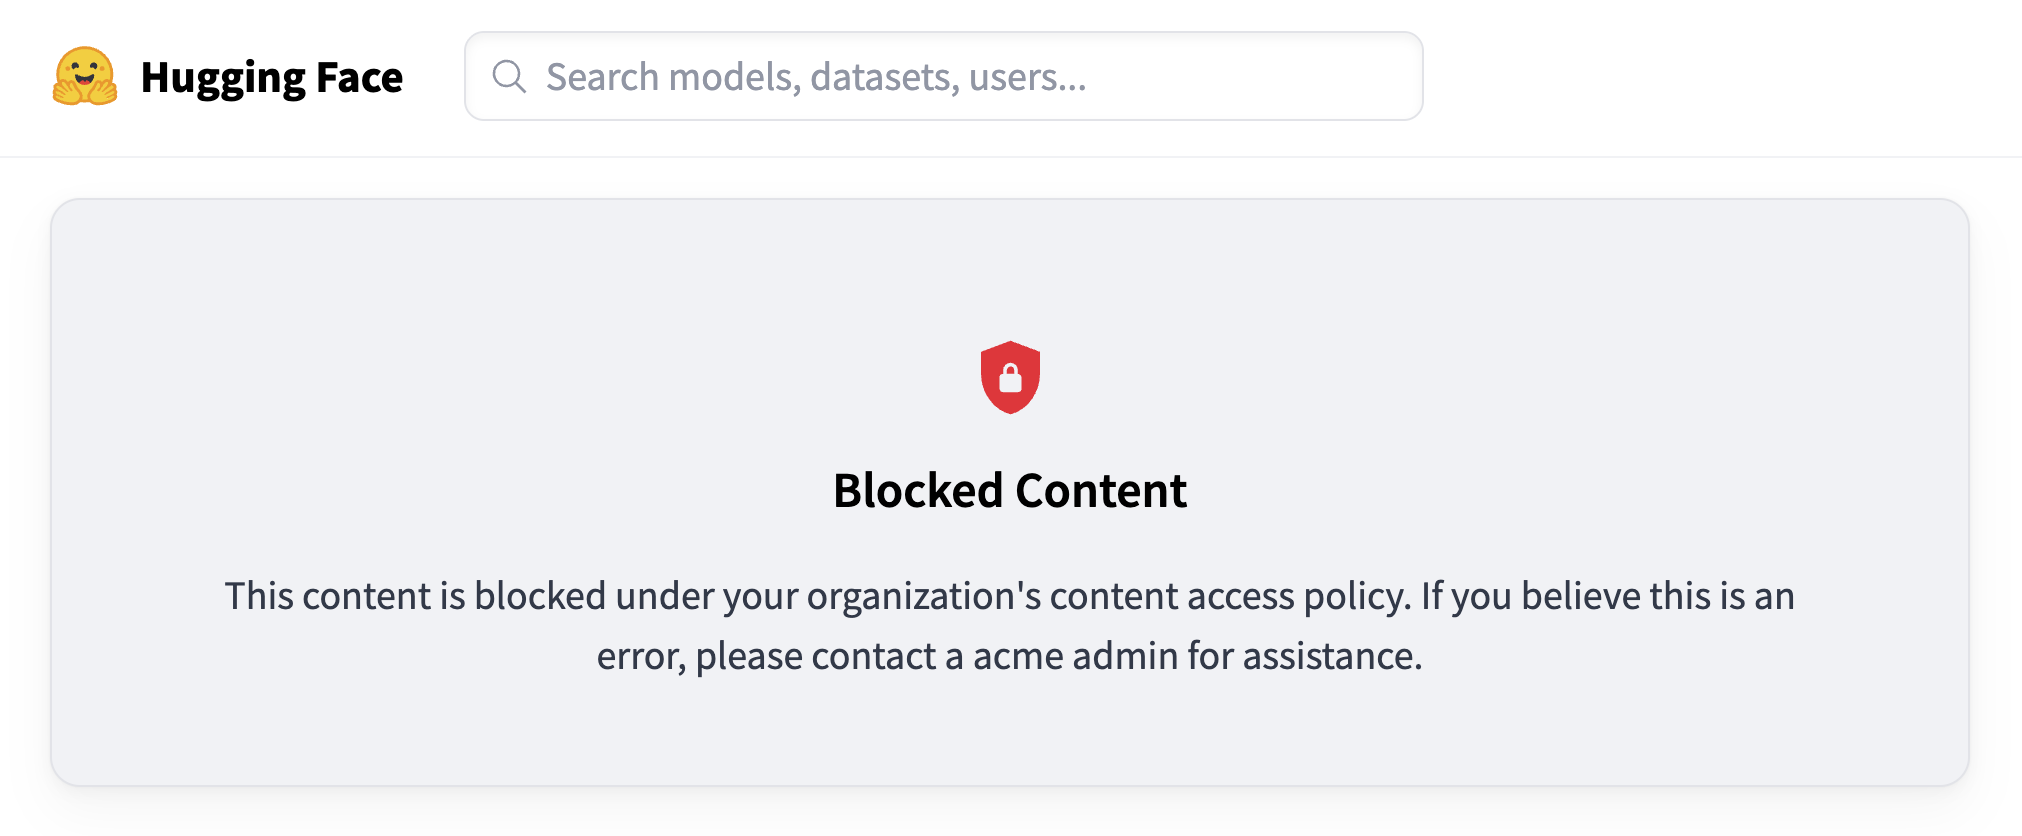
Blocked content tanımlamak için, bir depo türünü, bir kuruluşu, belirli bir depoyu veya bunların bir kombinasyonunu (ör. belirli bir kuruluşun tüm Spaces'leri) hedefleyen kurallar ekleyin.
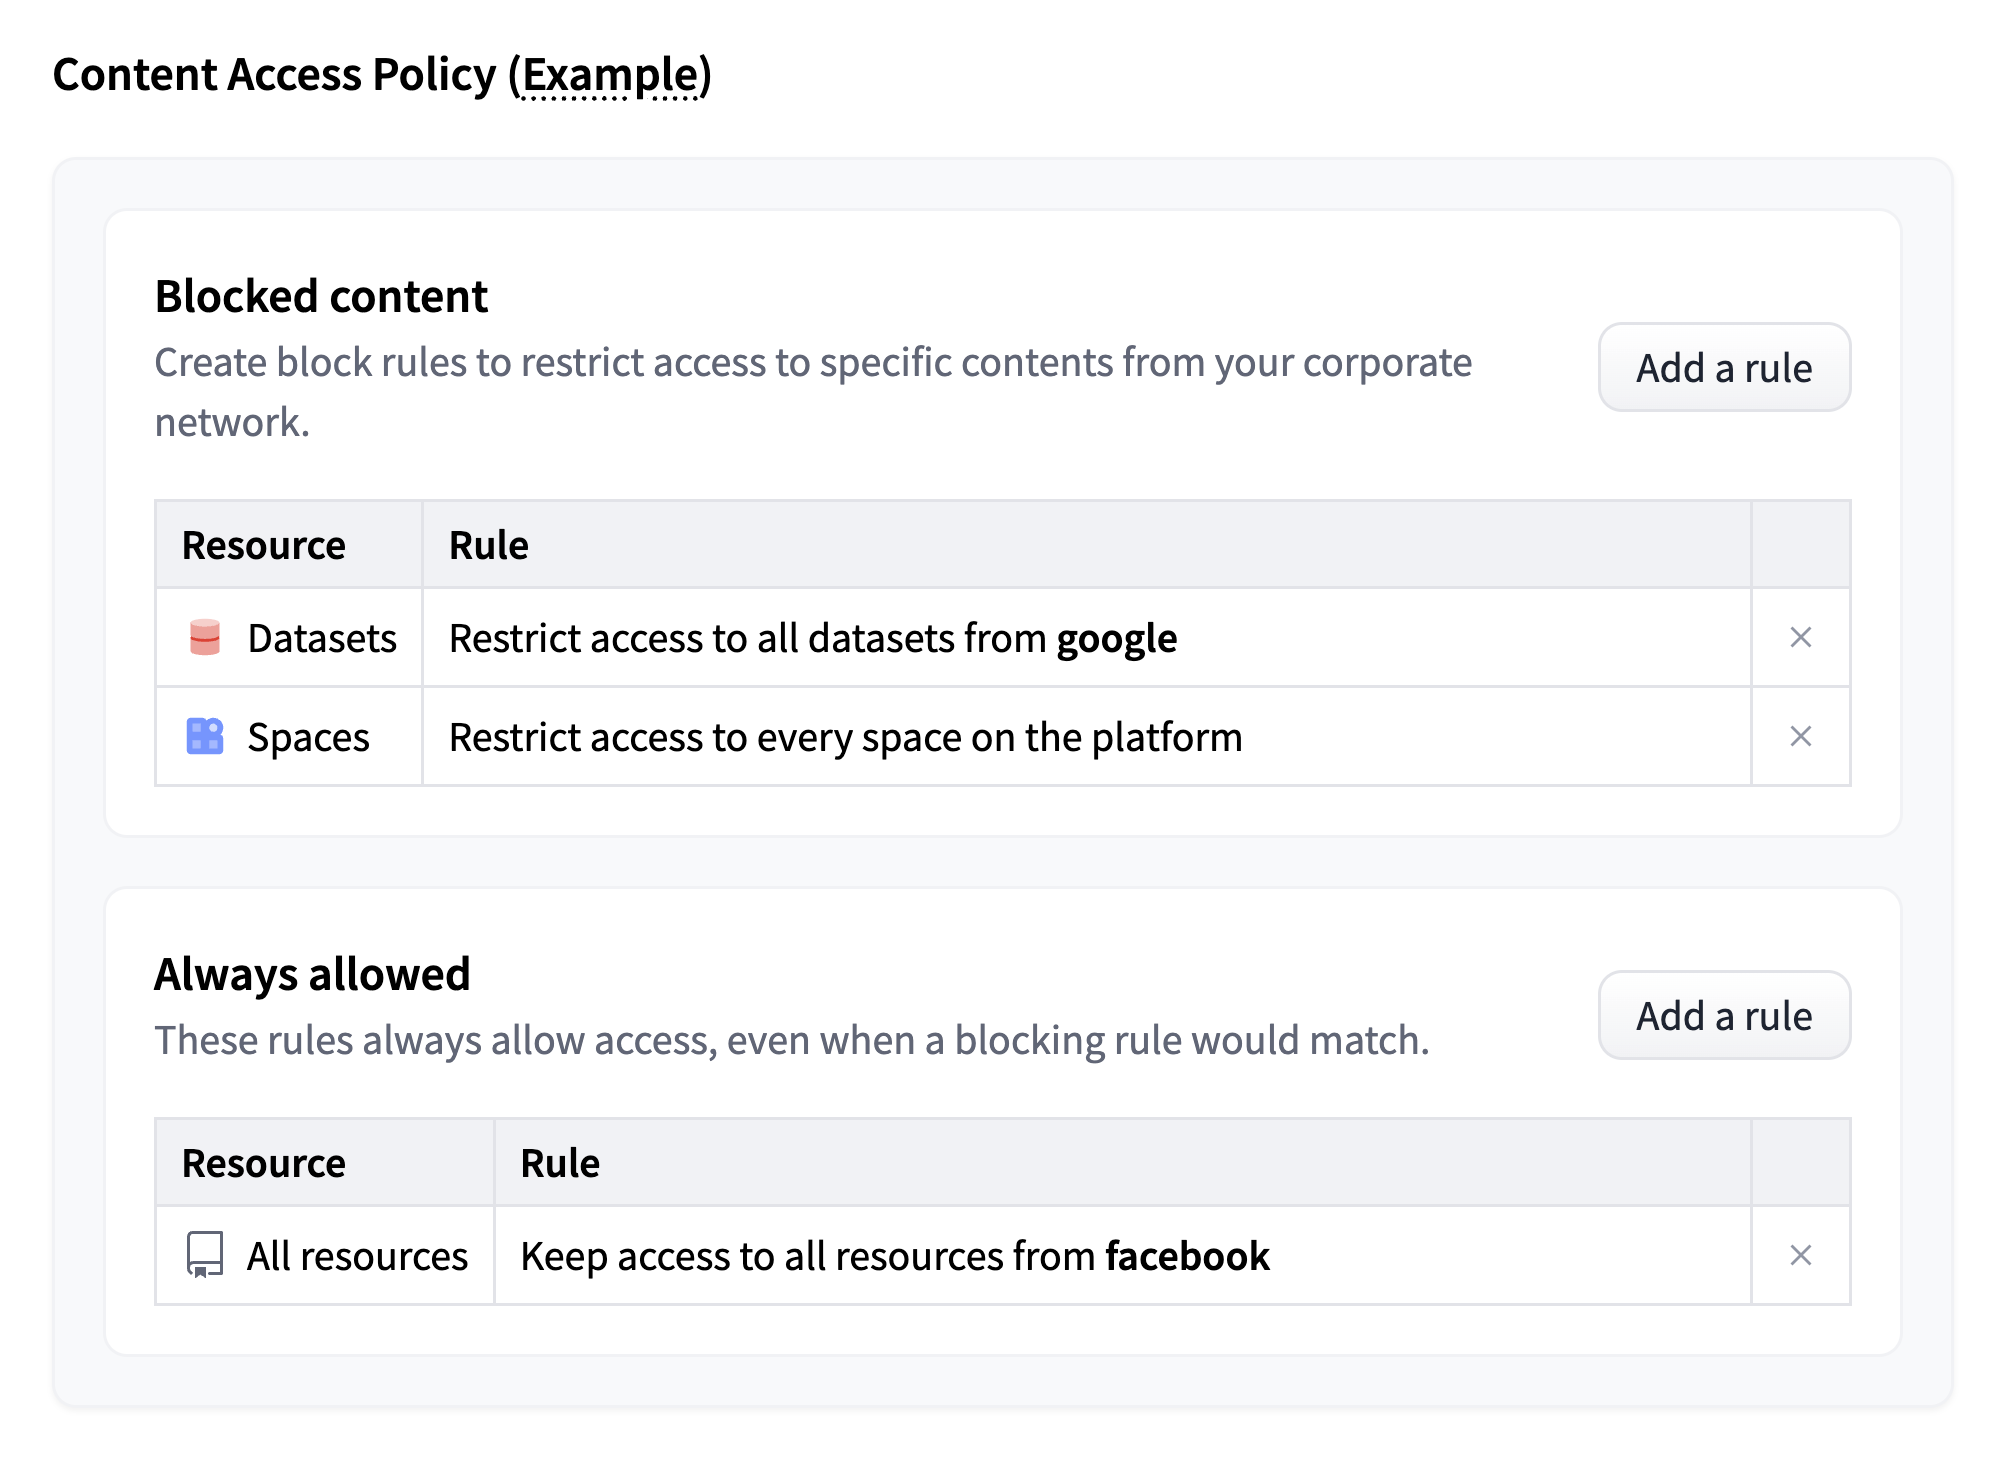
Always allowed alanı, engelleme kurallarına istisnalar tanımlamanızı sağlar. Bir engelleme kuralının uygulanması durumunda bile erişilebilir kalması gereken içeriği hedefleyebilirsiniz.
Depo meta verilerini görünür tutun
Varsayılan olarak, bir depo İçerik Erişim Politikası tarafından engellendiğinde, tüm depo erişilemez hale gelir. Bir deponun yalnızca içeriğini engellemek ve metaverilerini görünür tutmak için “Depo metaverilerini görünür tut” seçeneğini etkinleştirin.
Bu seçenek etkinleştirildiğinde, engellenmiş depolar hâlâ meta verilerini (depo kartı, profil ve liste sayfaları) gösterir ve yalnızca içerikleri engellenir: dosya indirmeleri, veri seti görüntüleyici, çalışan Spaces ve model çıkarımı.
API Üzerinden Ağ Güvenliğini Yönetme
Organizasyonunuzun ağ güvenlik ayarlarını Hub API aracılığıyla programatik olarak okuyabilir ve güncelleyebilirsiniz.
OpenAPI referansı:
- GET /api/organizations/
/settings/network-security - PATCH /api/organizations/
/settings/network-security